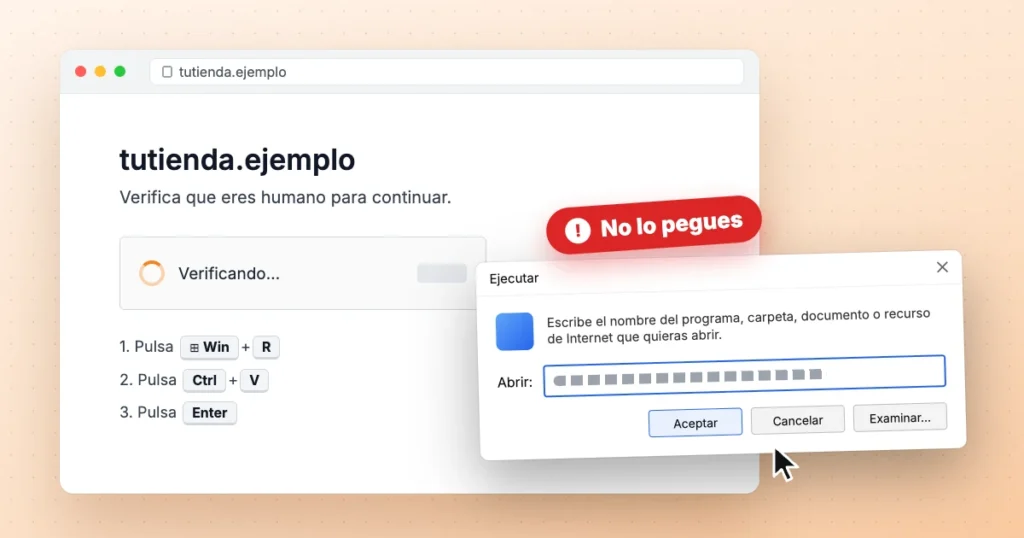
Entras en una web cualquiera, te sale la típica casilla de Cloudflare de «verifica que eres humano» y, en lugar de marcarla, te pide que pulses Windows + R, pegues algo con Ctrl + V y le des a Enter. Eso se llama ClickFix, es una estafa y está creciendo a una velocidad que asusta.
Lo escribo porque hace unas semanas nos escribió la dueña de una web WordPress con un problema que parecía menor: el título salía cortado y en la cabecera había «cosas raras». La web estaba hackeada y le estaba mostrando el CAPTCHA falso a sus visitas. Aquí te cuento qué es, cómo reconocerlo y qué hacer, tanto si has caído como visitante como si la web infectada es la tuya.
Contenido
Qué es ClickFix y por qué funciona
ClickFix es un truco de ingeniería social: el virus lo ejecutas tú mismo, convencido de que estás pasando un control. La página muestra un aviso falso (un CAPTCHA, un «error al cargar la página», una actualización del navegador) y, al pulsar el botón, copia un comando en tu portapapeles sin que lo veas. Luego te da las «instrucciones para verificarte»: abrir la ventana Ejecutar de Windows, pegar y pulsar Enter.
Funciona porque parece un trámite. Estamos tan acostumbrados a los CAPTCHA y a Cloudflare que tres pasos más no levantan sospechas. Según ESET, este tipo de ataque creció más de un 500 % en el primer semestre de 2025 y ya es el segundo método de entrada más usado después del phishing por email. Lo que se instala suele ser un infostealer: un programa que roba contraseñas guardadas en el navegador, cookies de sesión (con las que pueden entrar en tus cuentas sin la contraseña) y carteras de criptomonedas.
Cómo reconocer un CAPTCHA falso
Un CAPTCHA de verdad, sea de Cloudflare o de Google, te pide como mucho marcar una casilla o elegir unas fotos. Si te pide ejecutar algo en tu ordenador, es falso. Las señales más claras:
- Te pide pulsar Windows + R, abrir PowerShell o la Terminal del Mac (en Mac la variante te pide abrir Terminal y pegar con Cmd + V).
- Te dice que pegues algo con Ctrl + V que tú no has copiado.
- El aviso aparece en una web que no tiene nada que ver con Cloudflare: una tienda, un blog, la web de un restaurante.
- Hay prisa o amenaza: «si no te verificas no podrás acceder», «tu navegador está desactualizado».
Si te aparece algo así, cierra la pestaña y listo. Mientras no pegues y ejecutes el comando, no ha pasado nada.
Si eres visitante y ya has pegado el comando
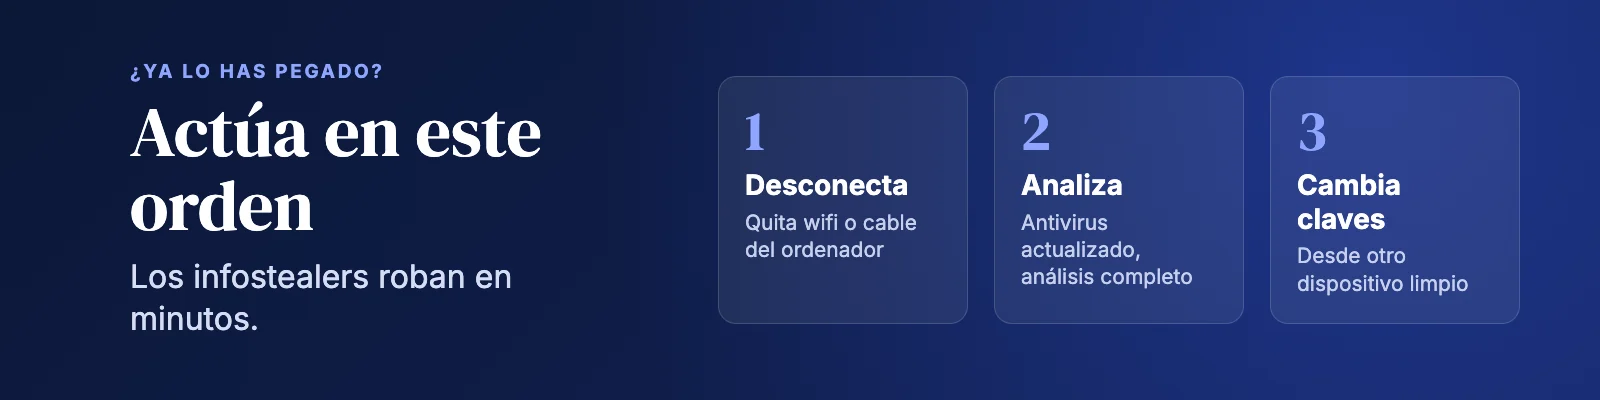
Actúa ya, porque estos programas roban en minutos:
- Desconecta el ordenador de internet (wifi o cable) para cortar el envío de datos.
- Pasa un análisis completo con tu antivirus actualizado. Si es un equipo de empresa, avisa a quien lleve la informática antes de seguir usándolo.
- Desde otro dispositivo limpio (el móvil, por ejemplo), cambia las contraseñas importantes: email, banco, redes sociales y cualquier cuenta que tuvieras guardada en el navegador.
- Cierra las sesiones abiertas en todas partes (Google, Microsoft y las redes sociales tienen la opción de «cerrar sesión en todos los dispositivos») y activa la verificación en dos pasos.
- Si usabas carteras de criptomonedas en ese equipo, mueve los fondos a una cartera nueva cuanto antes.
Y si puedes, avisa al dueño de la web donde te salió el aviso. Lo más seguro es que no sepa que está infectada.
Si eres el dueño de la web: tu web está hackeada
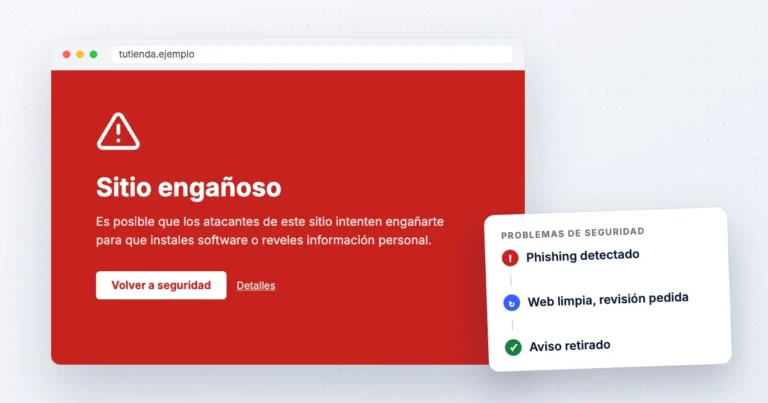
Si tus clientes te dicen que tu web les pide «verificarse» de forma rara, o lo ves tú, alguien ha metido código malicioso en ella. Cloudflare y tu navegador no tienen nada que ver. Cada hora que sigue así puede caer otro visitante, y Google acabará marcándola como peligrosa, con la pantalla roja de «sitio engañoso» en Chrome.
Lo que hay que hacer, por este orden: hacer copia de la web tal como está (sirve para analizar por dónde entraron), cambiar las contraseñas de administrador, hosting y FTP, y limpiar el código malicioso entero, no solo el aviso visible. En el caso que te contaba, el CAPTCHA era lo de menos: encontramos 31 plugins y temas falsos con puertas traseras y un administrador que la dueña no había creado. Si solo borras lo que se ve, a los pocos días vuelve. Si no quieres jugártela, en nuestro servicio de limpieza de webs hackeadas hacemos el diagnóstico gratis y te decimos qué hay antes de tocar nada.
Cómo entra ClickFix en una web WordPress
Desde finales de 2025 hay campañas que se dedican a infectar webs WordPress legítimas para servir desde ellas el CAPTCHA falso. Al atacante le interesa usar tu web porque los visitantes confían en ella. Las puertas de entrada son casi siempre las mismas:
- Plugins o temas sin actualizar con vulnerabilidades conocidas.
- Plugins «nulled» (versiones pirata de plugins de pago), que muchas veces ya vienen con la puerta trasera puesta.
- Contraseñas de administrador débiles o reutilizadas, o accesos de antiguos proveedores que nadie dio de baja.
- Hostings baratos sin aislamiento entre cuentas ni análisis de malware.
Una vez dentro, el código suele esconderse en el tema, en un plugin o en la base de datos, y muchas veces solo se muestra a quien no ha iniciado sesión. Por eso entras en tu web, la ves bien y te cuesta creerlo. Ábrela en una ventana de incógnito o desde el móvil con datos y verás lo que ven tus clientes. Si quieres revisarla tú por dentro, en cómo saber si tu WordPress tiene malware te cuento qué mirar y qué escáner usar.
Cómo evitar que tu web acabe sirviendo ClickFix
Con estas costumbres le cierras la puerta a la mayoría de estos ataques:
- Actualiza WordPress, plugins y temas, y borra los que no uses.
- No instales plugins pirata.
- Usa contraseñas únicas y activa la verificación en dos pasos para los administradores.
- Revisa de vez en cuando qué usuarios administradores existen.
- Ten copias de seguridad diarias guardadas fuera del servidor.
- Elige un hosting con análisis de malware y cortafuegos de aplicación.
Si no tienes tiempo para hacerlo tú, para eso está el mantenimiento WordPress: nosotros vigilamos las actualizaciones, las copias y las alertas, y si pasa algo te enteras por nosotros y no por un cliente.
Preguntas frecuentes sobre ClickFix
¿Cloudflare pide alguna vez pegar un comando?
No. La verificación real de Cloudflare se resuelve sola o con una casilla. Si una página te pide abrir Ejecutar, PowerShell o la Terminal, es una estafa.
Solo vi el aviso y cerré la página, ¿estoy infectado?
No. ClickFix necesita que tú pegues y ejecutes el comando. Si cerraste la pestaña sin hacerlo, no se ha instalado nada. Como mucho, vacía el portapapeles copiando cualquier otra cosa.
¿Me pasa también en Mac o en el móvil?
En Mac sí: la variante te pide abrir la Terminal y pegar con Cmd + V. En el móvil este truco concreto apenas funciona, porque no hay una ventana donde ejecutar comandos, aunque pueden mostrarte otros engaños.
Mi web muestra el CAPTCHA falso, ¿basta con borrar el código que lo genera?
Casi nunca. El aviso es solo la parte visible: suele haber puertas traseras, archivos modificados o usuarios ocultos que permiten volver a infectarla. Hay que limpiar todo, cerrar la vía por la que entraron y pedir a Google que revise la web si ya la ha marcado.
¿Tu web muestra un CAPTCHA raro? Escríbenos hoy
Limpiamos webs WordPress y PrestaShop hackeadas en toda España, en remoto. El diagnóstico es gratis, la limpieza empieza desde 150 € + IVA y, si nos escribes en horario laboral, te respondemos el mismo día.
Quiero que revisen mi webEscrito por Juan Jesús Santos García, fundador de Soluciones Web 365. Más de 18 años manteniendo y reparando webs WordPress, WooCommerce y PrestaShop desde Alfafar (Valencia), con hosting propio.