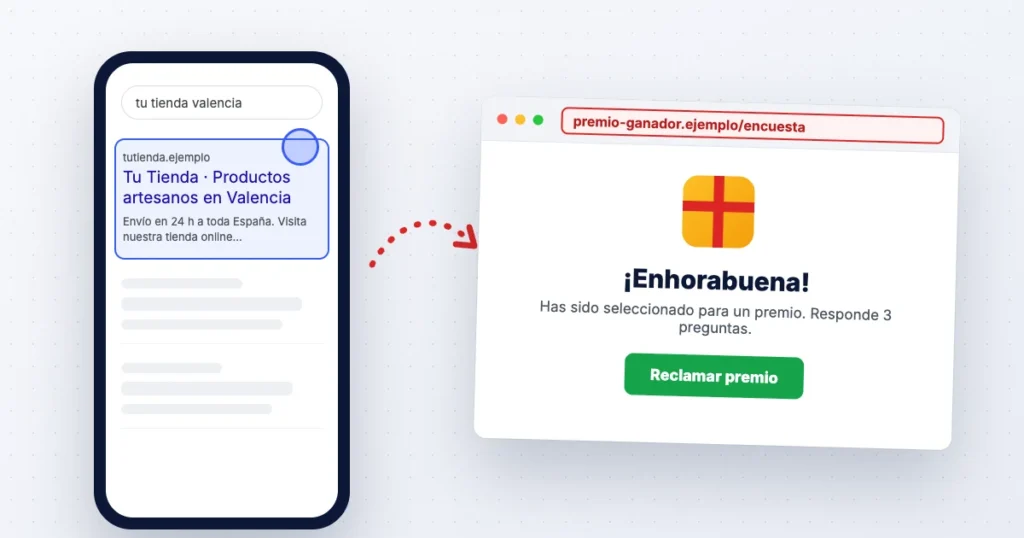
Te llama un cliente: «he entrado en tu web y me ha mandado a una página de apuestas». Tú entras y todo está bien. Pruebas otra vez y sigue bien. Es de las consultas que más nos llegan, y casi siempre tiene la misma explicación: tu WordPress está hackeado y la redirección se esconde de ti.
Antes de asustarte, descarta lo fácil. Si la web te manda a otra dirección tuya (de http a https, de www a sin www) o a otra página de tu dominio, lo normal es un ajuste o un plugin de redirecciones mal configurado, y eso se arregla en cinco minutos. Si te lleva a una web que no tiene nada que ver contigo, como apuestas, farmacias o una encuesta falsa con premio, sigue leyendo.
Contenido
Por qué la redirección solo pasa en el móvil o desde Google
El código malicioso elige a quién redirige. Mira desde dónde llegas, con qué dispositivo y si ya has estado antes, y deja tranquilo a quien tiene la sesión de WordPress abierta. A esto se le llama cloaking: enseñar una cosa a unos y otra distinta al resto. Lo más habitual:
- Solo redirige a quien llega desde Google o desde redes sociales, que son las visitas que no conocen tu web.
- Solo en el móvil, donde casi nadie mira la barra de direcciones.
- Una vez por visitante. Guarda una cookie y la segunda vez ya no salta, por eso cuando el cliente vuelve a probar «ya funciona».
- A veces, solo a visitas de ciertos países.
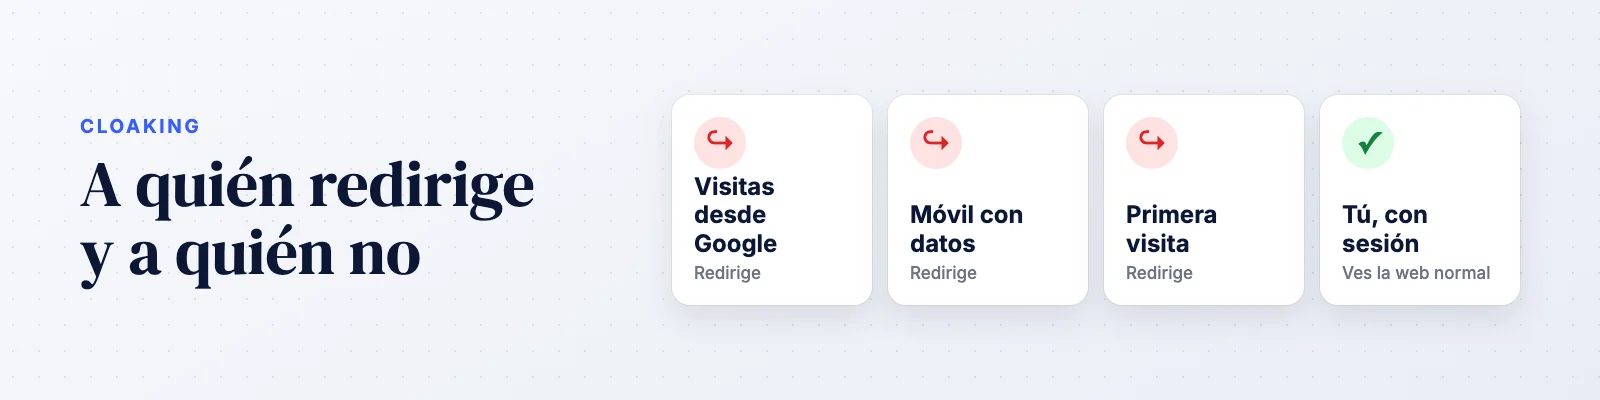
Para verlo como un cliente, cierra sesión, coge el móvil con datos (sin wifi), busca tu negocio en Google y entra desde el resultado. Y para ver lo que ve Google, la herramienta de Inspección de URLs de Search Console te enseña la página tal como la recibe su robot.
Dónde se esconde la redirección en WordPress
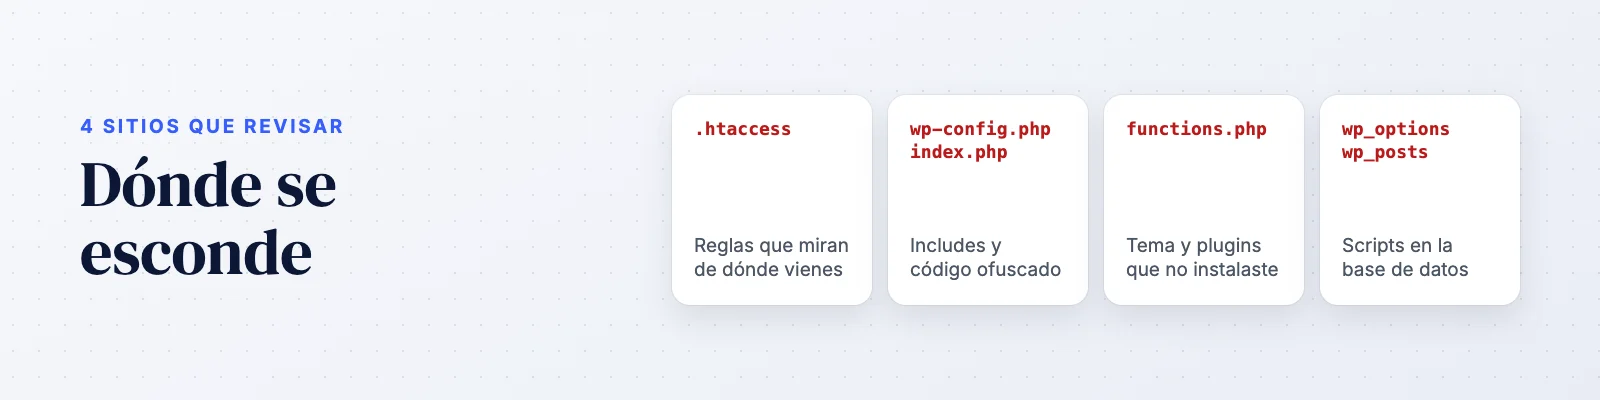
En las webs que limpiamos aparece casi siempre en uno de estos cuatro sitios, y muchas veces en varios a la vez, para que si quitas uno los demás la vuelvan a poner. Si quieres revisarlos tú, en cómo detectar malware en WordPress te explico qué buscar en cada uno.
El archivo .htaccess
Unas líneas con RewriteCond que comprueban si vienes de Google o desde un móvil y te mandan fuera. Suele haber varias copias del archivo: en la raíz, en wp-content, en uploads. Si nunca has tocado tu .htaccess, compáralo con el que trae WordPress por defecto, que son apenas diez líneas.
wp-config.php e index.php
Un include a un archivo con nombre raro al principio o al final, o una línea interminable de letras y números sin sentido. En un PHP limpio no hay líneas de dos mil caracteres. Si ves base64_decode, eval o gzinflate en uno de estos archivos, desconfía.
El tema y los plugins
El functions.php del tema es uno de los sitios favoritos. También los plugins con nombre de utilidad (caché, seguridad, optimización) que tú no instalaste. Algunos ni siquiera aparecen en el listado del escritorio y solo se ven en la carpeta del servidor.
La base de datos
Un script metido en entradas, widgets u opciones del tema, o los campos siteurl y home de wp_options cambiados. Es la que más se resiste, porque reinstalar WordPress no la toca.
El spam japonés y las páginas que no has creado
Suele venir con las redirecciones. Buscas «site:tudominio.com» en Google y aparecen cientos de páginas en japonés, o en español vendiendo relojes, bolsos o medicamentos, con direcciones raras del tipo tudominio.com/ltjmnjp/341.html. Google lo llama Japanese keyword hack. Cuando entras tú, muchas de esas páginas dan un error 404, pero a Google le enseñan el contenido. Es el mismo cloaking de antes.
Entra también en Search Console, en Configuración › Usuarios y permisos, y mira si hay algún propietario que no conoces. En este ataque es habitual que el atacante se verifique como dueño de tu web para enviar sus propios sitemaps y que Google indexe su spam antes. Si aparece, quítalo y borra su archivo de verificación: un google…html en la raíz o una regla del .htaccess que lo imita.
Cómo se arregla (y por qué borrar la redirección no basta)
Borras las líneas del .htaccess, la redirección desaparece y dan ganas de darlo por cerrado. A los dos o tres días vuelve, porque la puerta trasera que la escribió sigue ahí o una tarea programada la reinstala. Lo que funciona es esto:
- Copia completa de la web tal como está, antes de tocar nada.
- Reinstalar WordPress, el tema y los plugins desde las fuentes oficiales, sin reaprovechar archivos.
- Limpiar la base de datos y quitar usuarios y tareas programadas que no sean tuyos.
- Encontrar la vía de entrada y cerrarla: un plugin sin actualizar, una contraseña filtrada, un acceso FTP antiguo.
- Cambiar todas las contraseñas: WordPress, hosting, FTP y base de datos.
Es el mismo proceso que seguimos en nuestra limpieza de webs hackeadas. Si tu WordPress hackeado redirige y no te apetece pelearte con esto, mándanos el dominio y te hacemos el diagnóstico gratis.
Limpiar Google después
Con la web limpia te queda Google, que puede tardar semanas en olvidar las páginas de spam si no le echas una mano:
- En Search Console, revisa Seguridad y acciones manuales. Si te marca un problema de seguridad, pide la revisión explicando lo que has hecho. Si además te ha puesto un aviso, en Google dice que mi web es peligrosa te cuento cómo redactar la solicitud.
- Comprueba que las páginas de spam devuelven un 404 o un 410 de verdad, también para Google (con la Inspección de URLs).
- Borra los sitemaps que no sean tuyos y vuelve a enviar el tuyo.
- Si alguna página de spam sale mucho, la herramienta Retiradas la oculta de Google unos seis meses mientras desaparece del índice.
Preguntas frecuentes sobre redirecciones en WordPress
¿Por qué yo no veo la redirección y mis clientes sí?
Porque el código te reconoce: tienes la sesión de WordPress abierta, entras escribiendo la dirección en lugar de llegar desde Google o ya has visitado la web antes. Prueba desde el móvil con datos y entrando desde un resultado de Google.
¿Lo puede causar un plugin de redirecciones?
Un plugin de redirecciones solo manda a donde tú le has dicho. Si acabas en webs de apuestas o farmacias, es malware. Revisa sus reglas de todos modos, porque a veces el atacante lo usa para meter las suyas.
¿Cuánto tarda Google en quitar el spam japonés?
Depende de cuántas páginas hayan creado. Con la web limpia, las páginas devolviendo 404 o 410 y tu sitemap bien, en las webs que hemos limpiado han ido cayendo en unas semanas. Las que más molesten las puedes ocultar antes con la herramienta Retiradas.
¿También le pasa a PrestaShop?
Sí. Las redirecciones por .htaccess y los módulos falsos también aparecen en tiendas PrestaShop, y se buscan de forma muy parecida.
¿Tu WordPress redirige a otra web?
Mándanos el dominio y, si puedes, una captura de adónde te lleva. El diagnóstico es gratis, la limpieza empieza desde 150 € + IVA y, si escribes en horario laboral, te contestamos el mismo día.
Pedir diagnóstico gratisEscrito por Juan Jesús Santos García, fundador de Soluciones Web 365. Más de 18 años manteniendo y reparando webs WordPress, WooCommerce y PrestaShop desde Alfafar (Valencia), con hosting propio.