En un blog, un hackeo es un problema de imagen. En una tienda PrestaShop puede ser mucho peor: si el atacante llega a la página de pago, se lleva las tarjetas de tus clientes, y a partir de ahí hablamos de bancos, de protección de datos y de clientes que no vuelven.
Llevamos más de 18 años con tiendas PrestaShop y casi todos los hackeos que nos llegan siguen el mismo guion. Si vendes online, esto te interesa aunque hoy tu tienda funcione bien.
Contenido
Los ataques más habituales en PrestaShop
Skimmers en la página de pago
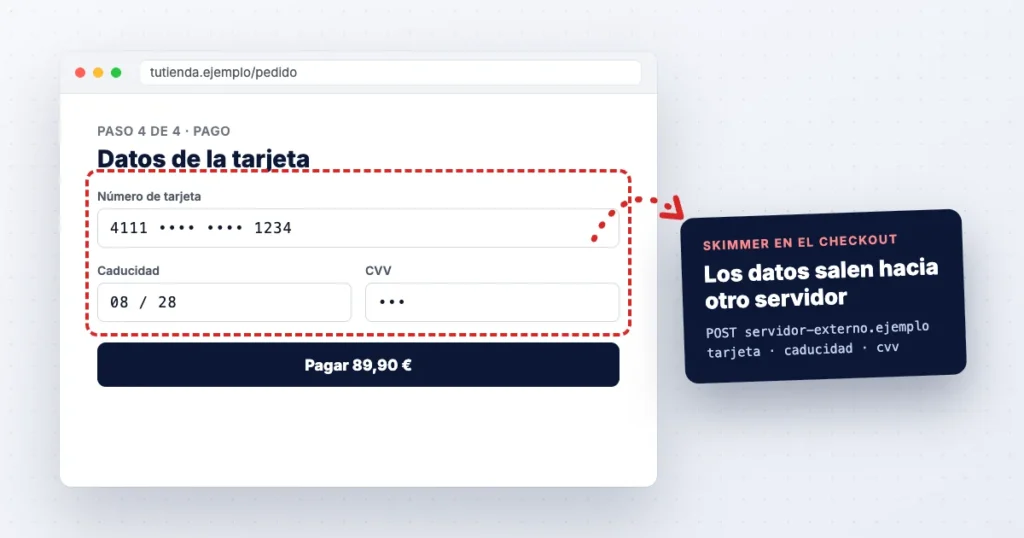
Un skimmer es un trozo de JavaScript que copia lo que el cliente escribe en el formulario de tarjeta y lo manda a otro servidor. A veces ni siquiera toca tu pasarela: pinta un formulario de pago falso antes del de verdad, el cliente mete la tarjeta, le sale un «error, inténtalo de nuevo» y paga después con normalidad. Tú cobras el pedido y no notas nada.
No es teoría. En julio de 2022 PrestaShop avisó de un fallo grave (CVE-2022-31181) que se estaba usando para meter justo eso, un formulario de pago falso en el checkout. Afectaba a las tiendas desde la versión 1.6.0.10 y se corrigió en la 1.7.8.7. Todavía nos encontramos tiendas en versiones anteriores.
Módulos vulnerables, abandonados o pirata
En PrestaShop, la mayoría de entradas que vemos llegan por módulos de terceros: uno con un fallo conocido que nadie actualizó, uno que su desarrollador dejó de mantener hace años o uno descargado de una web de módulos gratis que ya venía con la puerta trasera puesta. Friends of Presta publica avisos de seguridad de módulos, y merece la pena mirar si alguno de los tuyos aparece ahí.
Spam y redirecciones
Igual que en WordPress: páginas que no has creado, la tienda que manda a webs de apuestas desde el móvil o avisos de Google. Funciona igual y se busca de forma parecida a como lo explico en mi WordPress redirige a otra web.
Empleados y accesos que no son tuyos
En Parámetros avanzados › Equipo revisa la lista de empleados. Un perfil de SuperAdmin que nadie reconoce es señal clara. Comprueba también que la carpeta del panel de administración tiene un nombre que no se adivina y que nadie sigue entrando con el usuario y la contraseña del instalador de hace cinco años.
Señales de que tu PrestaShop está hackeado en el checkout
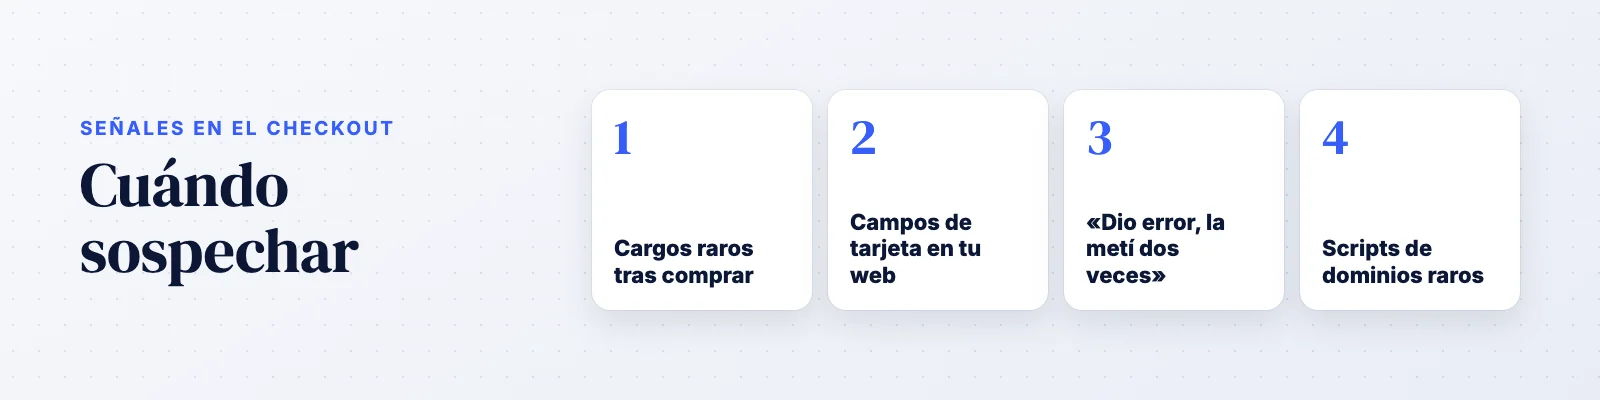
Si te suena alguna de estas, revisa la tienda cuanto antes:
- Varios clientes te dicen que les han hecho cargos raros con la tarjeta después de comprarte.
- Tu pasarela te lleva a su propia página para pagar (lo normal con Redsys en modo redirección), pero en tu tienda aparecen campos para escribir la tarjeta.
- Clientes que comentan que tuvieron que meter la tarjeta dos veces porque la primera «dio error».
- En la página de pedido se cargan scripts de dominios que no conoces. Lo ves con el inspector del navegador, en la pestaña Red.
- Archivos del módulo de pago, del tema o de la carpeta override modificados en fechas en las que nadie tocó la tienda.
Qué hacer si se han robado datos de tarjetas
No soy abogado, así que en esta parte confirma los detalles con tu asesor de protección de datos. Pero hay cosas que no pueden esperar:
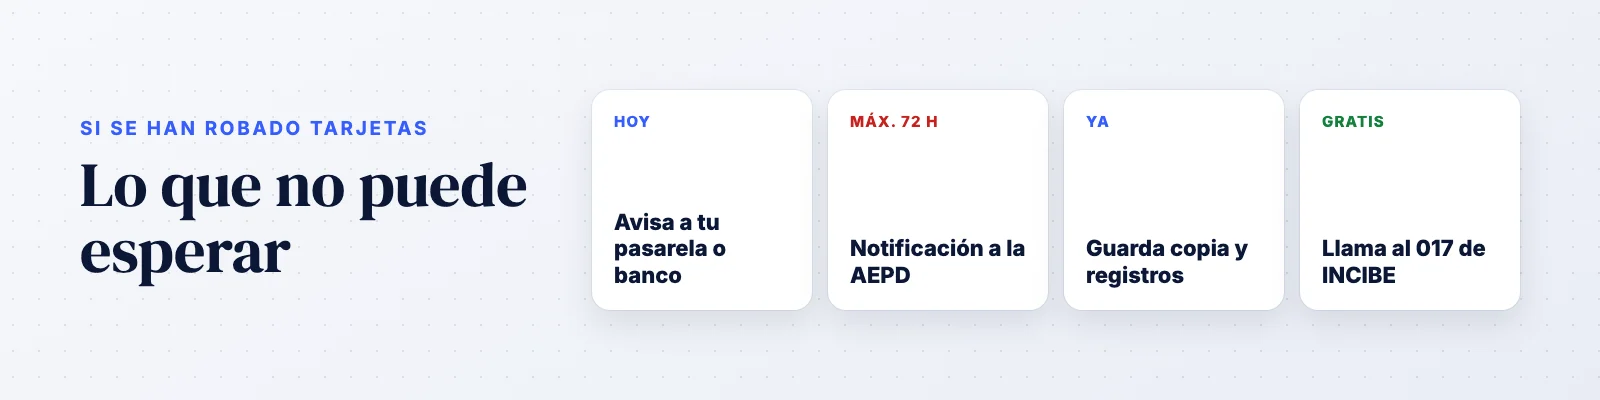
- Avisa a tu pasarela o a tu banco en cuanto lo sepas. Pueden vigilar o bloquear operaciones y te dirán qué necesitan de ti.
- Notificación a la AEPD. Si hay datos personales afectados y supone un riesgo para tus clientes, el RGPD obliga a notificarlo sin dilación y como máximo en 72 horas desde que lo sabes. La AEPD tiene una herramienta, Asesora Brecha, para saber si te toca, y el formulario de notificación está en su sede electrónica. Si el riesgo es alto, también hay que avisar a los clientes afectados.
- Guarda pruebas: copia de la tienda tal como estaba, registros del servidor y fechas. Te las pedirán.
- Si necesitas orientación gratuita, el 017 de INCIBE atiende incidentes de ciberseguridad de empresas y autónomos.
El plazo va en serio: la AEPD multó a Air Europa con 100.000 euros solo por notificar 41 días tarde una brecha que afectó a datos bancarios de sus clientes, aparte de la sanción por la propia falta de seguridad.
Cómo limpiar una tienda PrestaShop hackeada
Una tienda tiene más piezas que una web normal, así que el orden importa:
- Si el skimmer sigue activo, pon la tienda en mantenimiento o desactiva el pago con tarjeta mientras limpias. Perder un día de ventas sale más barato que seguir regalando tarjetas.
- Haz una copia completa, archivos y base de datos, tal como está.
- Reinstala el núcleo de PrestaShop desde la fuente oficial, en la misma versión, y compara archivo por archivo para encontrar los añadidos.
- Revisa los módulos uno a uno: borra los que no uses y vuelve a descargar el resto desde Addons o desde su desarrollador.
- Mira el tema, sobre todo las plantillas del proceso de compra, y la carpeta override, que es un escondite clásico.
- Revisa la base de datos (configuración y empleados) y vacía la caché.
- Actualiza a una versión con soporte y cambia todas las claves, incluidas las de la pasarela de pago.
Si prefieres no hacerlo tú, en la limpieza de webs hackeadas restauramos tiendas PrestaShop hackeadas con este mismo proceso, y revisamos la compra de principio a fin antes de devolverte la tienda. Después, el mantenimiento PrestaShop sirve para que los módulos y la versión no se vuelvan a quedar atrás.
Preguntas frecuentes sobre malware en PrestaShop
¿Cómo sé si mi PrestaShop tiene malware si ningún cliente se ha quejado?
Un skimmer bien hecho no da quejas hasta que los bancos empiezan a cruzar datos. Revisa la versión de PrestaShop, la lista de empleados, los scripts que se cargan en el pedido y la fecha de modificación de los archivos del tema y de los módulos de pago.
¿Actualizar PrestaShop elimina el malware?
No. Actualizar cierra el agujero por el que entraron, pero lo que ya dejaron dentro (módulos falsos, código en el tema o en la base de datos) sigue ahí. Primero se limpia y después se actualiza.
¿Tengo que avisar a mis clientes?
Si la brecha supone un riesgo alto para ellos, como pasa con los datos de tarjeta, el RGPD dice que sí. Cómo y cuándo, consúltalo con tu asesor de protección de datos.
Mi tienda sigue en PrestaShop 1.6, ¿es un problema?
Sí. La 1.6 dejó de tener soporte oficial en junio de 2019 y no recibe parches de seguridad, así que cada fallo nuevo se queda abierto. Si tu tienda vende, conviene planificar la migración a una versión actual.
¿Sospechas que tu PrestaShop está hackeado?
Mándanos el dominio y lo que te han contado tus clientes. El diagnóstico es gratis, la limpieza empieza desde 150 € + IVA y, si escribes en horario laboral, te contestamos el mismo día.
Pedir diagnóstico gratisEscrito por Juan Jesús Santos García, fundador de Soluciones Web 365. Más de 18 años manteniendo y reparando webs WordPress, WooCommerce y PrestaShop desde Alfafar (Valencia), con hosting propio.